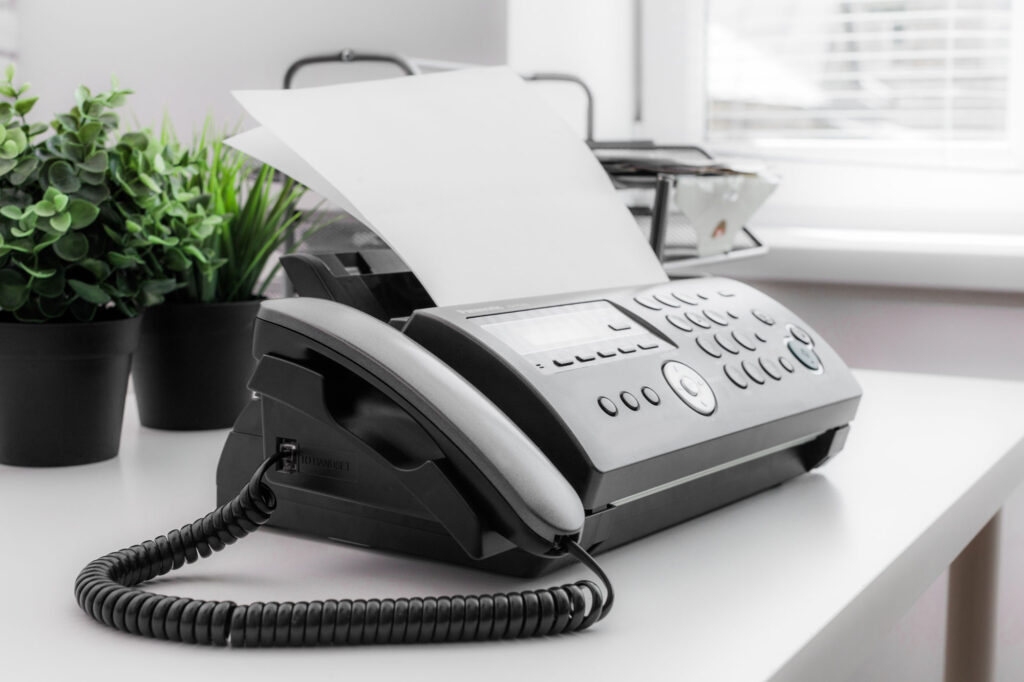
Der Thüringer Landesbeauftragte für den Datenschutz und die Informationsfreiheit hielt die Übermittlung sensibler personenbezogener Daten (z.B. medizinischer Befunde wie Diagnosen oder Arztbriefe per Fax an weiterbehandelnde Ärzte) mit Verweis auf §88 TKG für zulässig. Der Bremer Landesbeauftragte für den Datenschutz und die Informationsfreiheit bezog jetzt hierzu jedoch klar Stellung:
„Galt ein Telefax noch vor einigen Jahren als relativ sichere Methode um auch sensible personenbezogene Daten zu übertragen, so hat sich diese Situation grundlegend geändert: Sowohl bei den Endgeräten als auch den Transportwegen gab es weitreichende Änderungen. Bisher wurden beim Versand von Faxen exklusive Ende-zu-Ende-Telefonleitungen genutzt. Technische Änderungen in den Telefonnetzen sorgen jetzt dafür, dass keine exklusiven Leitungen mehr genutzt werden, sondern die Daten paketweise in Netzen transportiert werden, die auf Internet-Technologie beruhen.
Zudem kann nicht mehr davon ausgegangen werden, dass an der Gegenstelle der Faxübertragung auch ein reales Fax-Gerät existiert. Meist werden Systeme genutzt, die ankommende Faxe automatisiert in eine E-Mail umwandeln und diese dann an bestimmte E-Mail-Postfächer weiterleiten.
Aufgrund dieser Umstände hat ein Fax hinsichtlich der Vertraulichkeit das gleiche Sicherheitsniveau wie eine unverschlüsselte E-Mail (welche oftmals mit der offen einsehbaren Postkarte verglichen wird). Fax-Dienste enthalten keinerlei Sicherungsmaßnahmen um die Vertraulichkeit der Daten zu gewährleisten. Sie sind daher in der Regel nicht für die Übertragung personenbezogener Daten geeignet.
Für die Übertragung besonderer Kategorien personenbezogener Daten gemäß Artikel 9, Absatz 1 der Datenschutzgrundverordnung ist die Nutzung von Fax-Diensten unzulässig.
Für den Versand personenbezogener Daten müssen daher alternative, sichere und damit geeignete Verfahren, wie etwa Ende-zu-Ende verschlüsselte E-Mails oder – im Zweifel – auch die herkömmliche Post genutzt werden.“
Auch das Oberverwaltungsgericht Lüneburg hatte bereits in einem Fall auf die Gefahren von Faxen hingewiesen:
„Angesichts der besonderen Schutzbedürftigkeit des Klägers und seiner personenbezogenen Daten ist bei der hier vorliegenden Verarbeitung mit Hilfe einer Datenverarbeitungsanlage ein erhöhtes Schutzniveau einzuhalten. Eine unverschlüsselte Übermittlung von personenbezogenen Daten des Klägers per Fax unterschreitet das einzuhaltende Schutzniveau. Das Verwaltungsgericht weist zu Recht darauf hin, dass bei einer Übermittlung per Fax kein Hindernis für die Wahrnehmung der Daten durch Unbefugte besteht. Diese Einschätzung des erstinstanzlichen Gerichts wird bestätigt durch Informationen des Landesbeauftragten für Datenschutz und Informationssicherheit Nordrhein-Westfalen auf seiner Internetseite.
Danach handelt es sich bei dem Telefaxverkehr um einen Dienst, der im Regelfall keine Datensicherheitsmaßnahmen enthält. Die Informationen werden „offen“ (unverschlüsselt) übertragen. Eine Telefaxübersendung sei deshalb mit dem Versand einer offenen Postkarte vergleichbar. (…)
Unerheblich ist auch, dass der Bescheid per Fax nicht an einen beliebigen Dritten, sondern an den Prozessbevollmächtigten der Beklagten übersandt wurde, der wie seine Mitarbeiter der Verschwiegenheitspflicht unterliegt. Es besteht die Gefahr des Missbrauchs durch unbefugte Dritte, die sich jederzeit realisieren kann. Zudem bestehen auch Risiken außerhalb des unmittelbaren Übertragungsvorgangs, zum Beispiel durch Adressierungsfehler oder Fehlleitungen aufgrund von veralteten Anschlussnummern oder aktivierten Anrufumleitungen bzw. -weiterleitungen.“
Ist somit jedes Fax ein Verstoß gegen die DSGVO?
Selbstverständlich bedeutet nicht jedes Fax einen Verstoß. Grundsätzlich müssen aber die Interessen des Absenders und Empfängers sowie die Rechte und Interessen der betroffenen Person(en) gegeneinander abgewogen werden.
Was ist als Absender zu tun?
Vor dem Versenden eines Faxes müssen also angemessene Sicherheitsmaßnahmen getroffen werden, um die Rechte und Interessen des Betroffenen zu schützen. Gegebenenfalls sollte also auf andere Kommunikationswege ausgewichen werden (z.B. verschlüsselte E-Mails, Postbrief, Bote).
Was ist als Empfänger zu tun?
Gerade in Hinblick darauf, dass immer mehr Faxgeräte durch Multifunktionsgeräte ersetzt werden, die Faxe z.B. als unverschlüsselte E-Mails weiterleiten, muss geprüft werden, ob die aktuellen Einstellungen und bisher getroffenen Maßnahmen ausreichen, um eine angemessene Sicherheit zu gewährleisten.
Die Toleranz gegenüber dem Einsatz von Faxen sinkt also deutlich. Dementsprechend kann die Frage gestellt werden, ob der Betrieb eines Faxgerätes noch zeitgemäß und sinnvoll ist oder ob mittlerweile vielleicht sogar ganz darauf verzichtet werden kann.